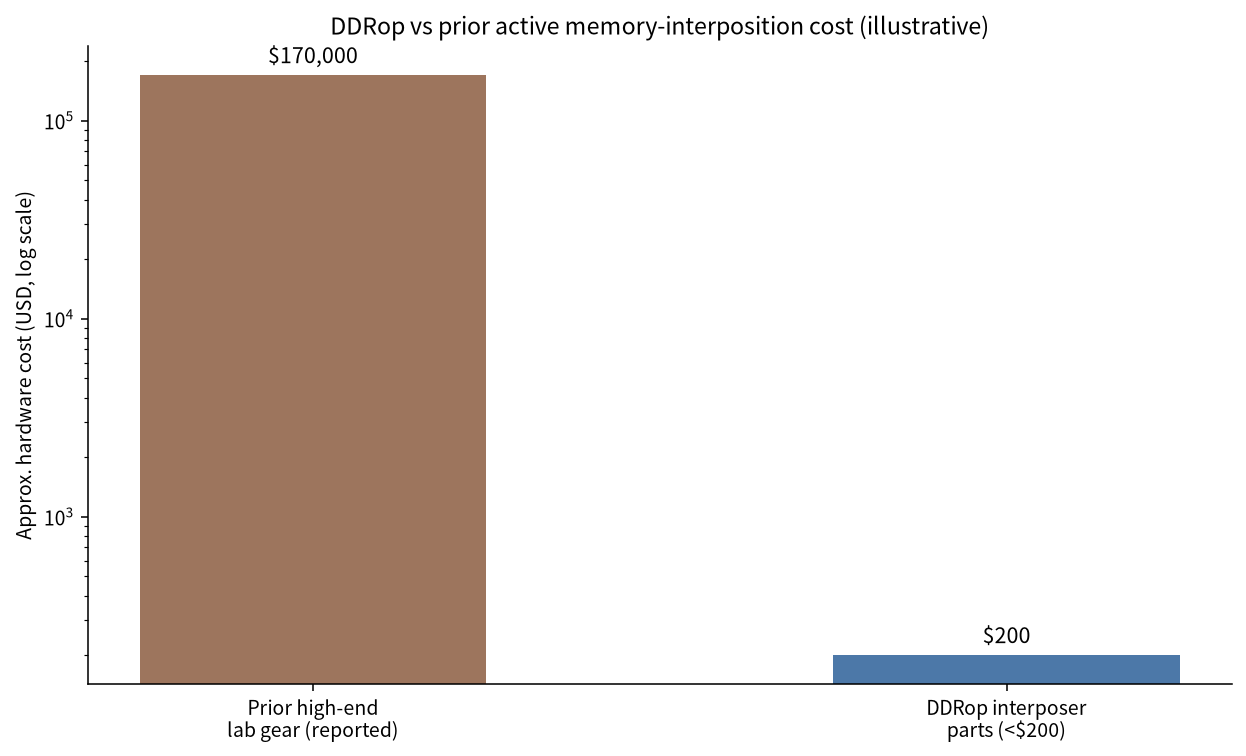
2026년 9월 중순, 벨기에 KU Leuven·ETH Zurich·Durham University·Google 연구팀이 DDRop이라는 하드웨어 공격을 공개했습니다. 핵심은 약 200달러 미만(부품비 기준 약 159달러 수준으로도 보도)의 DDR5 RDIMM 능동 인터포저로 메모리 쓰기(write)를 조용히 드롭해, 프로세서가 오래된 암호문(ciphertext)을 최신 데이터인 것처럼 읽게 만드는 것입니다. 그 결과 클라우드 기밀 컴퓨팅의 대표 기술인 Intel TDX, Intel Scalable SGX, AMD SEV-SNP의 메모리 무결성 가정이 깨질 수 있음이 실증됐습니다.
이 글은 DDRop 공식 사이트·논문 요약, The Register·The Hacker News·Cloud Security Alliance(CSA) 리서치 노트를 바탕으로, 공격 원리·영향 범위·벤더 대응·운영자 완화책을 정리합니다. (일반 노트북·스마트폰 일상 사용과는 직접 무관하며, 물리 접근이 가능한 기밀 VM 서버가 주 대상입니다.)
DDRop이 겨냥한 ‘신선도(freshness)’ 공백
현대 TEE(Trusted Execution Environment)는 성능·용량 요구를 맞추기 위해 메모리 암호화를 쓰면서도, 종종 암호학적 신선도(replay 방지)를 생략하거나 약화합니다. 물리적으로 메모리 버스를 조작할 수 있는 공격자가 특정 쓰기를 실패·무시하게 만들면, CPU는 이전 캐시라인 내용을 그대로 복호화해 사용하게 됩니다. DDRop은 이 지점을 네이티브 DDR5 속도에서, 저가 하드웨어로 실증한 첫 능동 인터포저 공격으로 평가됩니다.
| 구분 | 내용 |
|---|---|
| 공격명 | DDRop (Dropping DDR5 writes) |
| 하드웨어 | 커스텀 DDR5 RDIMM 인터포저, 부품비 < $200 |
| 핵심 프리미티브 | 커맨드 버스에 패리티/오류를 주입해 쓰기 폐기 + 오류 보고 경로 차단 |
| 영향 플랫폼 | Intel TDX, Intel Scalable SGX, AMD SEV-SNP |
| 비영향(예시) | 구형 Client SGX(무결성 트리 사용) 등 신선도·무결성 트리가 있는 설계 |
| 전제 조건 | 소프트웨어 특권 + 서버에 짧은 물리 접근(인터포저 삽입) |
| 공개·공조 | Intel·AMD 사전 공조 공개(약 2026-09-14 전후), Arm에도 통보 |
| CVE·패치 | 벤더가 물리 공격을 위협 모델 밖으로 분류, 소프트웨어 완전 패치 없음 |
공격이 실제로 무엇을 깨뜨리나
Intel TDX에서의 실증
연구팀은 최신 TDX 환경에서 종단간(end-to-end) 공격을 시연했습니다. 쓰기를 드롭해 Secure EPT 초기화(예: TDH.MEM.SEPT.ADD 관련)를 방해하면, 메모리 리매핑·디버그 모드 강제·원격 증명(attestation) 위조까지 이어질 수 있다고 보고했습니다. CSA 요약에 따르면, 일부 시나리오는 시스템 크래시 없이 약 2분 내 디버그 모드·위조 증명까지 도달할 수 있습니다. 이는 “클라우드 제공자도 못 보는 워크로드”라는 마케팅 약속의 신뢰 뿌리를 흔듭니다.
AMD SEV-SNP에서의 범위
SEV-SNP에서는 TDX와 동일한 디버그·증명 위조가 아니라, 페이지 재배치(page relocation/move) 구간의 쓰기를 드롭해 피해자 페이지 내용을 다른 페이지로 복사하는 식의 무결성 우회가 실증됐습니다. 즉 플랫폼마다 파괴 양상은 다르지만, “암호화만 있고 신선도가 없다”는 공통 전제에서 모두 영향을 받습니다.
이전 연구 대비 무엇이 달라졌나
- DDR4 능동 인터포저 연구는 있었으나, DDR5에서는 주로 수동 부채널·다운클럭 분석에 머문 경우가 많았음
- 과거 고가 장비(보도상 약 17만 달러 규모 랩 장비) 없이도 풀스피드 능동 간섭이 가능함을 보임
- 오픈소스 하드웨어로 인터포저 설계를 공개해 재현·방어 연구를 촉진
Intel·AMD의 공식 반응
양사 모두 공조 공개를 확인하면서도, DRAM에 대한 물리 공격은 현행 제품 위협 모델 밖이라고 선을 그었습니다. Intel은 인터포저 연구를 “out of scope but not out of mind”로 표현하며, 차세대 메모리 암호화·탐지 메커니즘을 검토 중이라고 밝혔고, AMD 역시 물리 접근 전제라 완화 패치를 계획하지 않는다고 전했습니다. CVE 미부여·소프트웨어 핫픽스 부재는 “버그 수정”이 아니라 아키텍처·운영 모델 문제임을 시사합니다.
| 이해관계자 | 시사점 |
|---|---|
| 클라우드 테넌트 | “제공자로부터의 기밀성” 약속을 물리 공급망·데이터센터 내부자 리스크까지 확장해 재평가 |
| CSP(클라우드 사업자) | 랙 접근 통제, 봉인, 인터포저 탐지, 호스트 무결성 모니터링 강화 필요 |
| 규제·금융·의료 | 기밀 VM만으로 충분하다는 통제 서술(control narrative) 보완 요구 가능 |
| 칩 벤더 | 차세대 무결성 트리·신선도·버스 보호 설계 압력 증가 |
현실적 위협면(Threat Surface)
DDRop은 원격 인터넷 해킹만으로 성립하지 않습니다. 연구·언론이 공통으로 강조하는 현실 시나리오는 다음과 같습니다.
- 내부자: 데이터센터 기술자·협력업체의 짧은 물리 접근
- 공급망: 서버 조립·유지보수·중고/리스 장비 경로에서의 하드웨어 삽입
- 코로케이션·베어메탈: 테넌트가 물리적으로 가까운 환경
- 이미 호스트 권한을 가진 공격자가 물리 단계만 추가하는 경우
일상 소비자 PC에는 해당되지 않는다는 공식 안내가 있지만, 기밀 컴퓨팅을 ‘만능 금고’로 가정한 아키텍처에는 직접타입니다.
운영·설계 측 완화책 (완전 해결은 아님)
소프트웨어만으로 근본 차단은 어렵다고 연구진·CSA가 인정합니다. 다만 공격면을 줄이는 실무 조치는 존재합니다.
- 물리 보안: 봉인 스티커, 섀시 침입 센서, CCTV, 이중 통제(two-person rule)
- 인터포저·버스 타이밍 이상 탐지(연구진이 언급한 timing-based detection)
- 쓰기 후 읽기 검증(read-back)·중요 페이지 재배치 API 제한
- Intel 암호학적 무결성 모드 등 옵션이 일부 교차 도메인 공격을 막는 경우 검토(완전 방어는 아님)
- 증명(attestation) 결과를 맹신하지 않고, 키 관리·비밀을 TEE 밖으로 최소화
- 고가치 워크로드는 HSM·별도 키 보관·애플리케이션 수준 암호와 계층화
FAQ
Q. 내 노트북의 BitLocker·파일볼트가 뚫리나요?
A. DDRop은 DDR5 서버 RDIMM·기밀 VM(TDX/SEV-SNP 등) 맥락의 연구 공격입니다. 일반 소비자 노트북 시나리오와는 다릅니다.
Q. 클라우드 패치로 바로 고쳐지나요?
A. Intel·AMD는 현행 위협 모델 밖으로 보고 소프트웨어 완전 수정안을 제시하지 않았습니다. CSP의 물리·운영 통제와 차세대 실리콘이 더 긴 해법에 가깝습니다.
Q. 공격 비용이 정말 낮은가요?
A. 인터포저 부품비는 200달러 미만으로 보도됐지만, 데이터센터 물리 접근·호스트 권한이라는 전제 비용은 별개입니다. ‘부품이 싸다’와 ‘누구나 쉽게 한다’는 다릅니다.
Q. 증명이 위조되면 무엇이 위험합니까?
A. 원격 증명으로 “안전한 TD”라고 믿고 비밀키·데이터를 넣는 자동 프로비저닝이 있다면, 위조된 측정값으로 잘못된 신뢰가 형성될 수 있습니다.
Q. 보안 담당자가 오늘 할 일은?
A. 기밀 VM 의존 워크로드 목록화, 데이터센터 물리 통제 점검, attestation 기반 자동 시크릿 주입 정책 재검토, 벤더·CSP 어드바이저리 구독입니다.
핵심 정리 (Takeaways)
- DDRop은 저가 DDR5 능동 인터포저로 쓰기를 드롭해 TDX/SGX/SEV-SNP 무결성을 깨는 연구 공격
- TDX에서는 디버그 모드·증명 위조 등 고위험 시나리오가 실증됨
- 벤더는 물리 공격을 스코프 밖으로 분류, 긴급 소프트웨어 패치 없음
- 실무 대응은 물리 보안·탐지·API 하드닝·계층 암호가 중심
- 기밀 컴퓨팅을 ‘절대 신뢰’가 아닌 ‘한 계층’으로 재설계할 시점
출처
- DDRop 프로젝트 사이트: https://ddropattack.eu/ (2026년 9월 공개)
- 논문: 「DDRop: Active Memory Interposer Attacks on Confidential VMs by Dropping DDR5 Writes」
- The Register, 「New hardware device can RAM into encrypted memory…」, 2026-09-14
- The Hacker News, 「New DDRop Attack Breaks Intel TDX and AMD SEV-SNP…」, 2026-09
- Cloud Security Alliance Research Note on DDRop, 2026-09-16
'컴퓨터 정보' 카테고리의 다른 글
| 아이씨티케이, NIST PQC(ML-KEM·ML-DSA)를 G5N·G5Q 보안칩에 적용…VIA PUF 하드웨어 신뢰점 강화 (0) | 2026.09.22 |
|---|---|
| 마이크론 대만 타오위안 공장 노사조정 결렬…파업 투표 추진, DRAM·HBM 공급 리스크 고조 (0) | 2026.09.22 |
| Bash는 왜 Bash일까? 이름에 숨은 재미있는 이야기 (0) | 2026.09.01 |
| 135,610개의 손그림 SVG 아이콘을 무료로? (0) | 2026.08.27 |
| Tailscale이 뭐길래? 무료 개인 VPN부터 Exit Node까지 한 번에 정리 (0) | 2026.08.12 |


